Desenmascarando intento de phishing
 Hace unos días Jocker hablaba de phishing como una de las técnicas más usadas hoy en día para el robo de datos, ante esto exponía un supuesto de como Cristina era estafada con un correo electrónico falso.
Para los no iniciados, el phishing es una variante de ingeniería social por la cual se trata de engañar al estafado para hacerlo creer que somos quien realmente no somos y nos facilite información confidencial. Si bien esta técnica quedaba absolutamente explicada en la entrada de Vila Pengüín, hoy me he acordado de nuevo por haber recibido un intento de phishing, con lo que podemos completar la información con un ejemplo basado en hechos reales.
El correo que llegaba al cliente de correo era algo así (no facilito datos del usuario final para mantener la intimidad de dicha persona):
De: seguridad@bancaja.es
Responder a: nirepuesta@bancaja.es
Para: usuario@dominio.com
Asunto: Aviso de seguridad
Normas de Seguridad (Aviso)
Estimado cliente,
Compruebe, por favor, este informe pulsando en acoplamiento inferior: Servicio De Bancaja
Esta notificaciуn de Bancaja fue enviada a usuario@dominio.com . Por favor no responda a este correo electrуnico, esto es un correo automatizado solo para notificaciones. Љ Bancaja, 2006. Todos los derechos reservados
Si os fijais hasta la codificación de acentos es un tanto sospechosa. Repasando el correo electrónico sacamos varias conclusiones. La dirección desde donde se envía el correo seguridad@bancaja.es es presumiblemente buena, pero si tenemos un poco de idea sabremos que, con pocos conocimientos, cualquiera puede enviar correo ilegítimo desde un servidor de correo (MTA) mal configurado, lo que normalmente se llama Open Relay. ¿Hay forma de sabe si este correo es legítimo?. Nos podemos hacer una idea viendo las cabeceras del mismo (en cualquier cliente de correo existe la opción de ver cabeceras completas o ver código fuente del mensaje. Echemos un vistazo:
Responder a: nirepuesta@bancaja.es
Para: usuario@dominio.com
Asunto: Aviso de seguridad
Normas de Seguridad (Aviso)
Estimado cliente,
Entramos en contacto con Ud.para informarle que en fecha 23/03/2006 nuestro equipo de revision de cuentas identifica una cierta actividad inusual en su cuenta, que ha sido verificada por nosotros, hallando todas las operaciones aceptables. Hemos realizado un escueto informe sobre todos los movimientos habidos en su cuenta en el mes pasado.
Compruebe, por favor, este informe pulsando en acoplamiento inferior: Servicio De Bancaja
Esta notificaciуn de Bancaja fue enviada a usuario@dominio.com . Por favor no responda a este correo electrуnico, esto es un correo automatizado solo para notificaciones. Љ Bancaja, 2006. Todos los derechos reservados
Received: from ns20745.ovh.net (ns20745.ovh.net [87.98.240.38]) by smtp.dominio.com (Postfix) with SMTP id BD8EDAC4E8 for (usuario@dominio.com); Fri, 24 Mar 2006 06:14:42 +0100 (CET)
Received: from fwmepw (98.227.173.179) by ns20745.ovh.net; Fri, 24 Mar 2006 06:16:35 +0100
Vemos que el servidor de nombres que resuelve no es el de Bancaja ni aparece su dominio por ningún sitio, sin embargo hay referencias a ovh.net en diversas lineas de la cabecera. Desconfiamos.
Received: from fwmepw (98.227.173.179) by ns20745.ovh.net; Fri, 24 Mar 2006 06:16:35 +0100
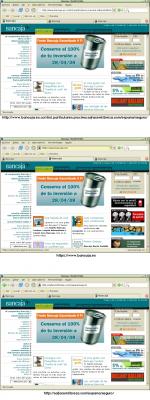
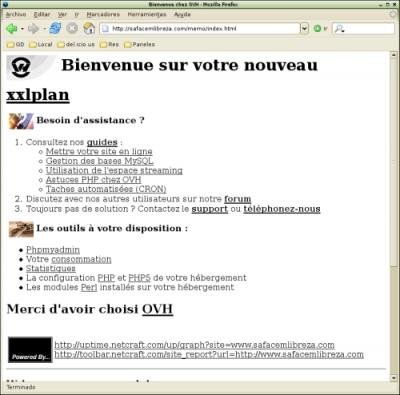
Seguimos repasando, el enlace que ofrecen a http://www.bancaja.es.ControlParticulares no es real puesto que si observamos la barra de estado cuando el cursor se posiciona encima del mismo, apunta a esta otra dirección: http://www.bancaja.es.control.particulares.proxima.safacemlibreza.com/espana/seguro. Si no nos fijamos en la URL parece que el enlace es correcto a bancaja.es, pero es que el subdominio sigue con particulares.proxima.safacemlibreza.com y un par de carpetas /espana/seguro. Quede claro que el dominio empleado es safacemlibreza.com, lo que hay hacia la izquierda son subdominios y hacia la derecha carpetas. Un par de pantallazos pueden aclararlo mejor. Tengo el navegador abierto con tres pestañas, la primera es la dirección del phishing, la segunda es la página web de Bancaja y la tercera es la que deja al descubierto la estafa:
domain: SAFACEMLIBREZA.COM
owner: floo
person: Salami Florinel
address: sange nr 1
adresse: Beverly Hills, 0 90210
adresse: US
phone: 532-326-4122
fax:
email: alexstathis2000@yahoo.com
¿Salami Florinel?, ¿Beverly Hills 90210?... de coña ¿no?. Sabemos que el dominio ha sido registrado en OVH el día 20 de Marzo del 2006 (hace 4 días). No se lo ha currado demasiado IMHO. De todos modos y si alguien que trabaja en Bancaja lee esto ya sabe a donde dirigirse para obtener más información al respecto. Seguro que en OVH se alegran de saber el bocadillo que se ha montado este tal Salami.
owner: floo
person: Salami Florinel
address: sange nr 1
adresse: Beverly Hills, 0 90210
adresse: US
phone: 532-326-4122
fax:
email: alexstathis2000@yahoo.com